Trebalo im je samo 30 minuta: Kako je kompromitovani laptop inženjera otvorio trezor od 6,5 milijardi dolara
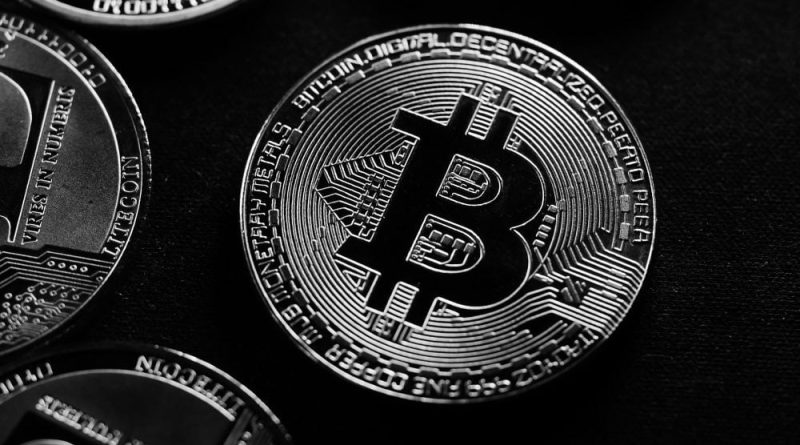
Bilo je potrebno manje vremena nego što je predviđeno za prosječan poslovni ručak da se izvede najveća finansijska pljačka u istoriji. U četvrtak, nedugo nakon 20 sati po londonskom vremenu, iz pet kriptovalutnih novčanika pod kontrolom Binancea, najveće svjetske kripto berze, izvučeno je oko 300 miliona dolara.
U narednih pola sata napadači su ponovili trik, ukravši nevjerovatnih 6,3 milijarde dolara u bitcoinu, ethereumu i drugim kriptovalutama.
Dok je Binance panično pokušavao da zaustavi finansijsko krvarenje zamrzavanjem imovine gdje god je to bilo moguće, hakeri su u roku od nekoliko sati pod svojom kontrolom imali najmanje 3,3 milijarde dolara. Profesor ekonomije na Univerzitetu Cornell, Eswar Prasad, sažeo je razmjere ove katastrofe u jednu rečenicu: „Gubitak je tektonski, po gotovo svakom mjerilu.”
Anatomija napada: Više od običnog „klika”
Veličina i brzina krađe ostavile su stručnjake za bezbjednost, ali i klijente, u šoku. Kako je uopšte moguće probiti sistem najveće svjetske berze digitalne imovine? Istraga je pokazala da su napadači prvo kompromitovali laptop jednog od softverskih inženjera Binancea. Koristeći taj pristup, podnijeli su neovlašćene transakcije za povlačenje sredstava.
Ovo nije bila akcija „jednim klikom”. Radilo se o izuzetno složenom procesu napada – Richard Teng, izvršni direktor Binancea
Hakeri su iskoristili specifičnu funkcionalnost uvedenu prošle godine za automatizaciju softvera, preuzevši mogućnost autorizacije transakcija u svoje ruke. Samo kroz tu ranjivost ukradeno je 3,8 milijardi dolara u ethereumu.
Iza ovog sofisticiranog napada, prema navodima FBI-a i kompanija za sajber bezbjednost poput Sophosa, ne stoji obična hakerska grupa, već „TraderTraitor” – entitet pod pokroviteljstvom Sjeverne Koreje. Ovo predstavlja novu paradigmu sistemskog rizika u kojoj se finansijske institucije bore protiv sajber armija sa resursima čitavih država.
Zanimljivo je da su hakeri pažljivo planirali napad. Dan prije pljačke testirali su zlonamjerni softver šaljući male iznose kroz Tornado Cash, onlajn servis osmišljen za prikrivanje porijekla kriptovaluta.
Kada je pravi napad počeo, izdavaoci „stablecoina” Tether i Circle uspjeli su brzom reakcijom da zamrznu 1,6 milijardi, odnosno 825 miliona dolara na računima hakera. Ipak, napadači su bili spremni.
Koristeći decentralizovane berze, uspjeli su da zamijene gotovo milijardu dolara u tokene koji se ne mogu suspendovati. Koristili su obrasce pranja novca koje analitičari kompanije Chainalysis „do sada nijesu vidjeli”.
Šta iz ovoga može naučiti tradicionalni finansijski sektor
Za čitaoce portala financa.ba ovaj događaj je mnogo više od vijesti iz volatilnog kripto sektora. On predstavlja ozbiljno upozorenje o ranjivosti modernih finansijskih infrastruktura.
Kriptovalute su stvorene kako bi uklonile „trenje” u globalnom prenosu novca, ali time su uklonile i trenje u ekonomiji sajber kriminala. Brzina kojom je kapital izvučen i prebačen preko granica, bez mogućnosti intervencije centralne vlasti, u slučaju decentralizovanih tokena, ukazuje na slabosti digitalizovane imovine.
Dok Binance sprovodi potpunu reviziju svoje bezbjednosne infrastrukture, tradicionalne banke moraju izvući pouku. Kada kompromitovani inženjerski laptop može poslužiti kao ključ za trezor vrijedan milijarde dolara, sajber bezbjednost prestaje da bude isključivo IT problem. Ona postaje temeljni stub upravljanja korporativnim rizicima svake ozbiljne finansijske institucije.
izvor : Bankar.me

